
讯谷AI+安全体系与信创国产化适配
数字办公走得越快,安全的底线就越要守得住。对政企单位而言,"上云、上网、上系统"从来不是终点——身份认证是否可信、数据是否加密、权限是否清晰、操作是否可溯、环境是否自主可控,才是决定数字化成败的关键。讯谷AI+无纸化数字办公平台以"安全化、自主可控"为建设原则,从安全防护、统一权限到信创国产化适配,构建覆盖全业务、全流程、全栈环境的安全体系,让组织"用得顺手,也更放心"。
在很多单位的数字化进程中,安全往往被理解成"装个防火墙、设个密码"。但真正的隐患,常常出在系统之间:一套办公系统一套账号,权限各自为政;文件散落在个人电脑和U盘,离职即带走;关键操作没有留痕,出了事查无可查;底层软硬件受制于人,遇到供应或合规要求时被动应对。安全不是单点防护,而是一张"闭环的网"。
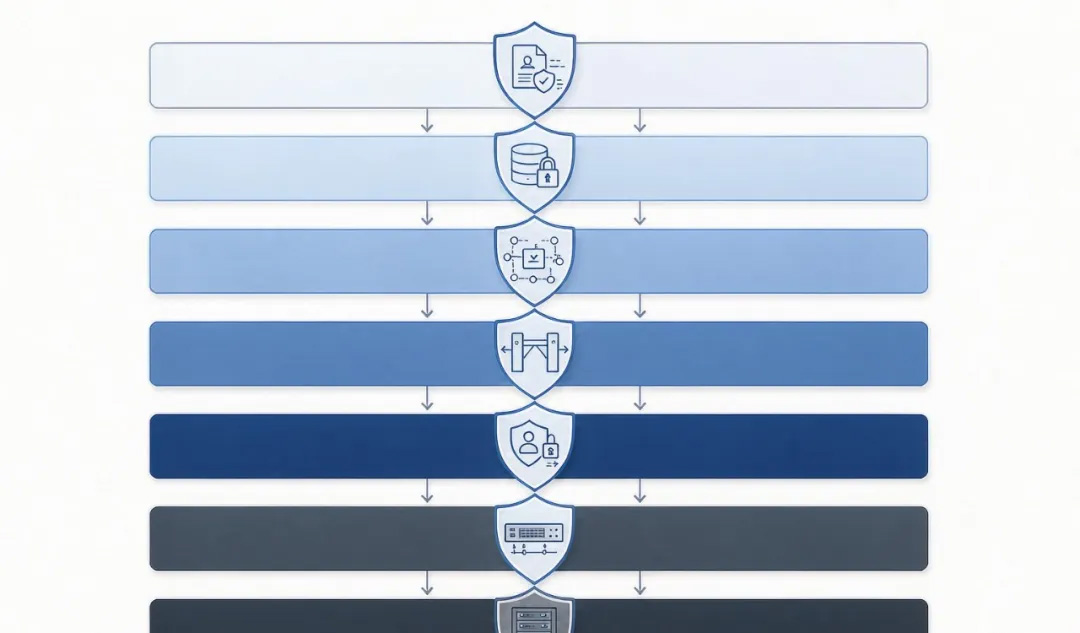
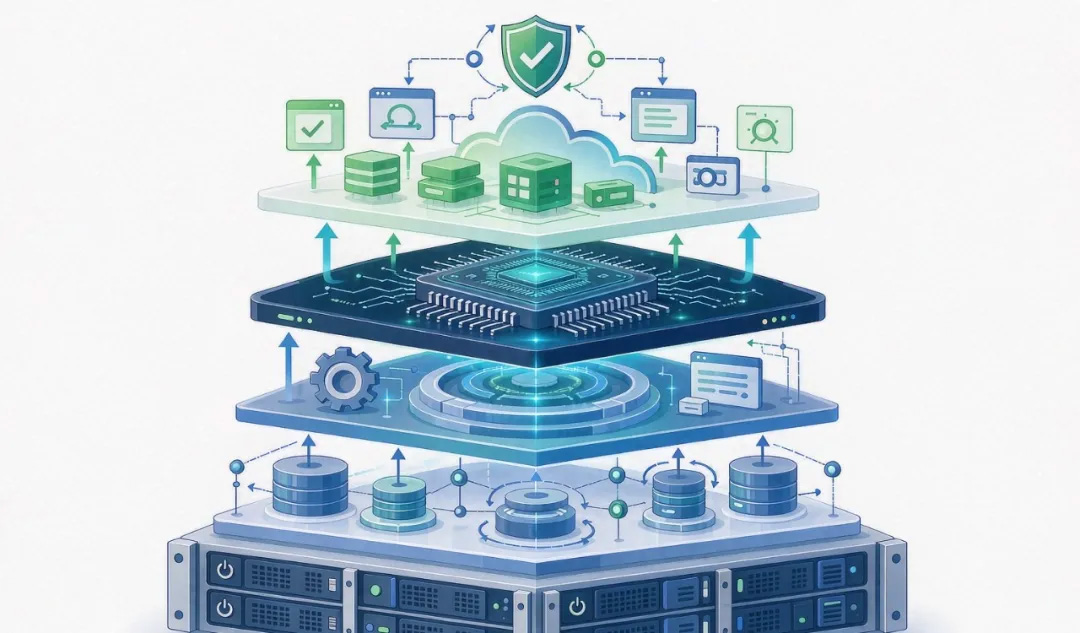
(全域安全防护体系:从基础设施到操作审计的多层闭环)
一、安全之困:不是"没防护",而是"防护不闭环"
政企办公安全的难点,往往不在"有没有措施",而在"措施是否成体系":
· 账号各自为政:多系统多套认证,身份难统一、风险点分散;
· 权限边界模糊:谁能看、谁能办、谁能审批说不清,越权与误操作并存;
· 文件随处可落:资料存于个人终端,下载打印无管控,泄密防不胜防;
· 操作无迹可寻:关键动作不留痕,事后审计无从下手;
· 底层受制于人:软硬件依赖外部供给,自主可控与合规适配存隐患。
讯谷AI+平台坚持"安全可信、稳定可靠"的建设原则,从身份认证、权限控制、数据加密、日志审计、访问控制、网络安全等多个层面建立完整的安全保障体系,把单点防护升级为"事前预防、事中管控、事后可溯"的闭环。
二、全域安全体系:六层一体的"安全底座"
平台将安全能力统一沉淀到平台底座,形成覆盖身份认证、权限管理、流程引擎、消息中心、统一认证、日志审计、文件存储、数据中心等公共能力的防护体系,核心包括:
· 统一身份认证:统一用户、统一组织、统一认证,一次登录贯通全域业务;
· 访问控制与网络安全:访问安全校验、文件权限隔离,堵住越权与非法访问;
· 数据加密与备份:关键数据加密存储,支持数据快照备份与一键恢复;
· 全量操作审计:从登录、操作到审批全程留痕,行为可追溯、责任可界定;
· 环境安全复位:支持演示环境一键复位、数据备份运维,适配验收与日常运维。
通过精细化权限模型与全过程操作审计,平台实现数据安全、业务安全与管理安全的统一,为组织数字办公提供可靠保障。
三、统一权限体系:谁能看、谁能办、谁能审批
权限混乱是办公安全最大的"内伤"。平台建立覆盖组织架构、岗位职责、角色权限、业务权限及数据权限的一体化安全体系,实现"谁能看、谁能办、谁能审批、谁能管理"的精细化控制:
· 多维权限模型:可按组织、部门、岗位、角色及个人灵活分配;
· 操作级管控:支持浏览、下载、编辑、上传、删除、打印、分享等差异化权限;
· 继承与临时授权:支持目录继承权限、临时授权与保密文件独立授权;
· 人员变动同步:组织、岗位与权限自动关联,人走权收、变动即更新。
权限不再是"写在制度里的条款",而是"跑在系统里的规则",从根源上遏制越权访问与责任模糊。
四、精细化权限与涉密防泄露:把"不敢泄"变成"泄不了"
对政府机关及大型企业而言,涉密资料管理是安全红线。平台对重要文件可设置归档期限、保密等级及长期保存策略,并对涉密资料启用专项防护:
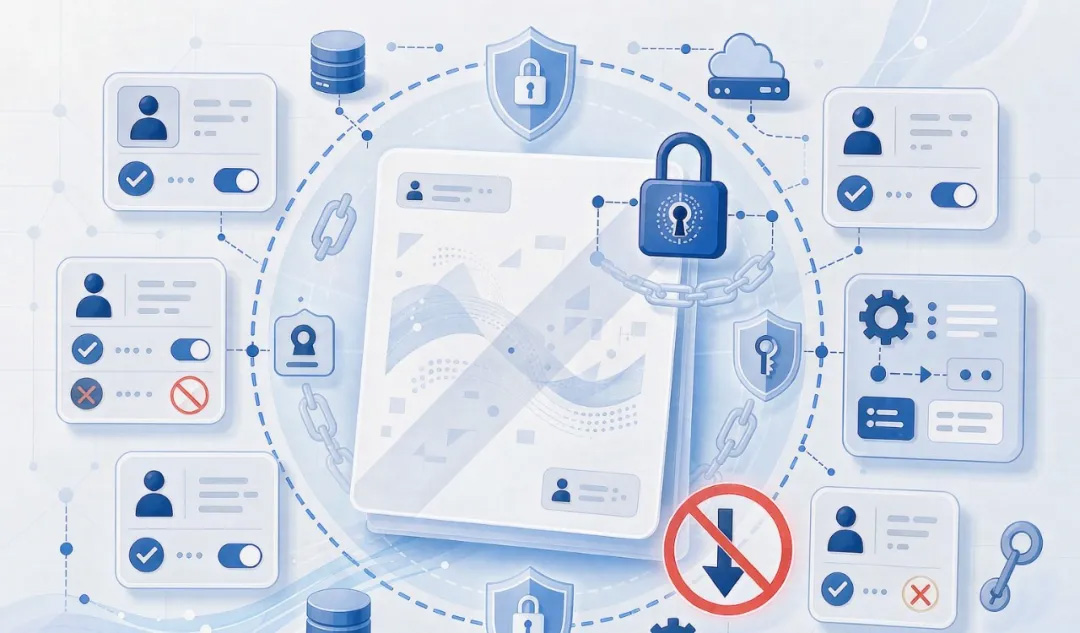
(精细化权限与水印防泄露:权限分级、操作受控、痕迹可查)
· 禁止下载与打印:涉密文件可设定禁止下载、禁止打印,切断外泄渠道;
· 水印显示与追溯:文件加载可见水印,泄露可定位到人;
· 访问期限控制:限定可访问时间与次数,到期自动失效;
· 共享全程可控:共享可设访问权限、有效期限与访问次数,并记录分享轨迹。
关键词:从"靠制度口头约束、靠自觉防泄露",到"权限分级、操作受控、水印留痕、到期失效"的技术闭环。
五、信创与国产化适配:从底层到应用的自主可控
自主可控,是政企数字化的"必答题"。平台支持虚拟化部署、云平台部署及国产化环境部署,可适配主流信创技术路线,满足大型组织信息化建设与合规要求:
(信创国产化技术栈适配:国产芯片—操作系统—数据库—服务器—应用平台)
· 国产环境部署:同时支持国产数据库、国产服务器、国产操作系统等国产化环境;
· 开放兼容架构:B/S 架构、前后端分离、模块化微服务,浏览器直接登录、无需安装客户端;
· 平滑迁移落地:标准化流程开箱即用,兼顾现有环境与信创路线,降低替换风险;
· 高兼容易扩展:适配主流浏览器与办公终端、多格式文档预览,支撑长期迭代。
从底层软硬件到上层应用,平台以开放架构拥抱信创生态,让"自主可控"不只是口号,而是可部署、可验收的现实方案。
六、开放架构与稳定运行:安全不牺牲效率
安全与效率并非二选一。平台在保障高安全性的同时,坚持高稳定性、高扩展性与高兼容性:成熟技术架构支撑长时间稳定运行、多用户并发访问无卡顿;模块化设计支持功能按需启用、灵活迭代。安全能力"默默运行在底层",前台办公体验依旧流畅简洁。
七、典型落地场景
· 政务协同办公:统一认证、分级权限、公文留痕,满足规范化与可督查;
· 涉密资料管理:禁止下载打印、水印追溯,守住院内/单位内信息安全红线;
· 信创环境替换:国产数据库/服务器/操作系统适配部署,平滑完成自主可控迁移;
· 合规审计验收:全量操作审计与数据备份,一键调阅支撑督查考核;
· 项目演示验收:环境一键复位、多角色走查,安全与演示两不误。
八、客户价值:安全是数字化的底线,更是底气
讯谷AI+平台的"安全体系 + 信创国产化适配",价值不止于"合规过关":
1. 体系化防护——六层安全底座替代单点措施,漏洞无处藏身;
2. 权责清晰——统一权限让"谁能动、动了什么"一目了然;
3. 泄密可控——禁止下载打印、水印留痕,把风险关进系统里;
4. 自主可控——信创国产化适配,底层供给与合规要求两手抓。
数字化走得快,更要走得稳。把组织办公交给一套"身份认证可信、权限边界清晰、操作全程留痕、底层自主可控"的平台,单位才能在享受无纸化与智能化红利的同时,守得住信息安全的底线——这既是管理要求,也是组织长期稳健运行的底气。
如需获取《平台安全防护白皮书》《信创国产化适配清单》或《权限分级与涉密管理配置建议》,欢迎联系我们,获取更贴合项目实际的落地方案。

 扫一扫,关注我们
 讯谷京东店
 讯谷天猫店